Công ty Điện lực Lào Cai chủ động bảo đảm an ninh mạng, bảo vệ an toàn hệ thống điện
06/11/2026 22:51
Trong bối cảnh chuyển đổi số ngày càng được đẩy mạnh, các hệ thống công nghệ thông tin và công nghệ vận hành đóng vai trò quan trọng trong công tác quản lý, điều hành, kinh doanh điện năng và vận hành lưới điện. Đi cùng với những lợi ích của công nghệ là các nguy cơ mất an toàn thông tin, tấn công mạng và rò rỉ dữ liệu. Trước yêu cầu đó, Công ty Điện lực Lào Cai chú trọng triển khai đồng bộ các giải pháp bảo đảm an ninh mạng, chủ động phòng ngừa rủi ro, tăng cường khả năng giám sát, ứng cứu sự cố, góp phần bảo vệ hệ thống thông tin và duy trì hoạt động điện lực an toàn, ổn định.
Đối với doanh nghiệp điện lực, bảo đảm an ninh mạng không chỉ là nhiệm vụ kỹ thuật mà còn gắn trực tiếp với chất lượng quản lý, điều hành và an toàn vận hành lưới điện. Các hệ thống phục vụ điều hành, kinh doanh điện năng, quản trị doanh nghiệp, thư điện tử, hạ tầng mạng, máy chủ cùng các nền tảng điều khiển, giám sát từ xa đều cần được bảo vệ trước những nguy cơ mất an toàn thông tin.

Đối với doanh nghiệp điện lực, bảo đảm an ninh mạng không chỉ là nhiệm vụ kỹ thuật mà còn gắn trực tiếp với chất lượng quản lý, điều hành và an toàn vận hành lưới điện
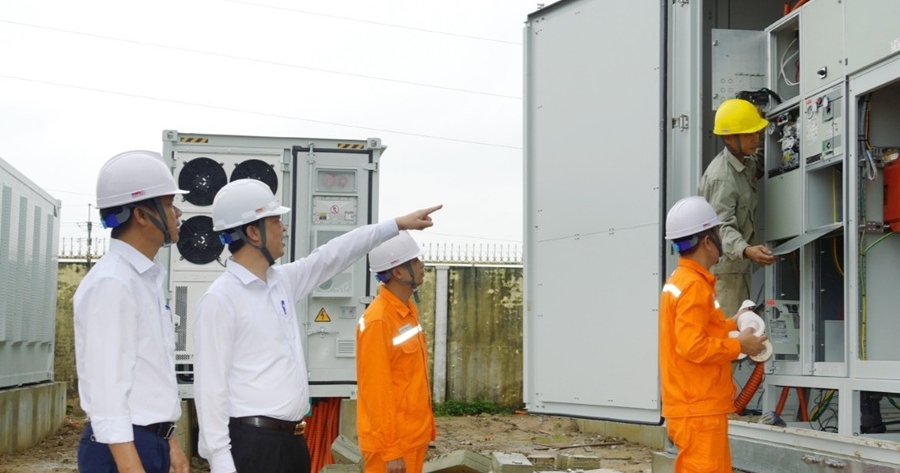
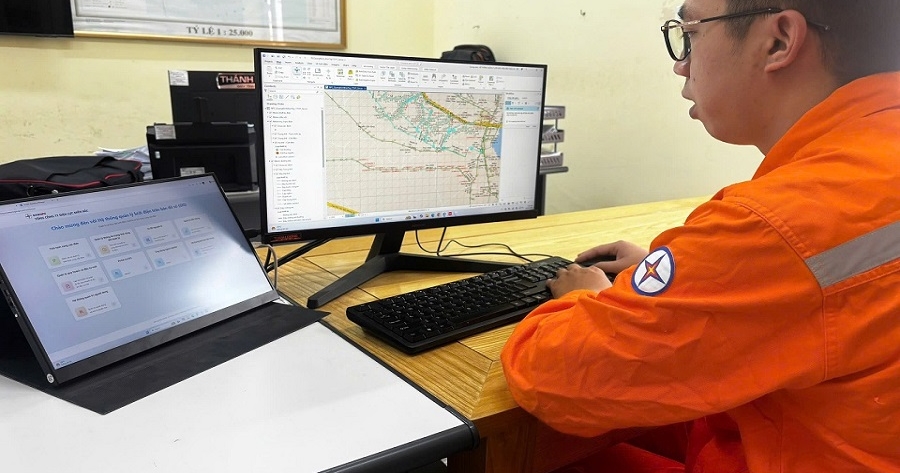
Tại Công ty Điện lực Lào Cai, phạm vi bảo đảm an ninh mạng bao gồm cả hệ thống công nghệ thông tin (IT) và hệ thống công nghệ vận hành (OT). Trong đó, hệ thống IT phục vụ quản trị, điều hành và kinh doanh; hệ thống OT gắn với hoạt động giám sát, điều khiển lưới điện thông qua SCADA/DMS, Trung tâm điều khiển xa, trạm biến áp không người trực và các thiết bị liên quan. Các thiết bị kết nối như công tơ đo xa, camera cũng thuộc phạm vi cần quản lý, kiểm soát.
Trên cơ sở các quy định của Tập đoàn Điện lực Việt Nam và Tổng công ty Điện lực miền Bắc, Công ty từng bước hoàn thiện cơ chế quản lý, phân công trách nhiệm và tổ chức thực hiện công tác an ninh mạng. Ban Chỉ đạo an ninh mạng và Đội ứng cứu sự cố an ninh mạng (CSIRT) là những đầu mối quan trọng trong phối hợp, xử lý các tình huống phát sinh. Cùng với đó, việc kết nối, phối hợp với Trung tâm giám sát an toàn thông tin (SOC) góp phần nâng cao khả năng tiếp nhận cảnh báo, phát hiện dấu hiệu bất thường và chủ động ứng phó với các nguy cơ.
Công tác quản lý tài khoản, phân quyền truy cập và bảo mật dữ liệu được chú trọng. Tài khoản người dùng được rà soát định kỳ ba tháng một lần; quyền truy cập được điều chỉnh, thu hồi kịp thời khi có thay đổi nhân sự hoặc không còn phù hợp với nhiệm vụ. Đối với nhà thầu, đối tác có quyền truy cập hệ thống, các yêu cầu về bảo mật, giám sát thao tác và trách nhiệm thông báo sự cố được xác định rõ nhằm hạn chế nguy cơ mất an toàn từ bên ngoài.
Cùng với việc hoàn thiện quy trình quản lý, Công ty triển khai các giải pháp kỹ thuật theo hướng nhiều lớp, từ bảo vệ hạ tầng mạng, kiểm soát truy cập đến bảo vệ máy chủ, máy trạm và ứng dụng. Theo các chỉ tiêu bảo đảm an ninh mạng được xây dựng, Công ty hướng tới bảo đảm 100% máy chủ, máy trạm được cài đặt phần mềm phòng, chống mã độc tập trung; áp dụng xác thực đa yếu tố đối với tài khoản quản trị, truy cập từ xa và các hệ thống thuộc diện yêu cầu bảo vệ. Việc rà quét lỗ hổng bảo mật được thực hiện hằng quý, kết hợp cập nhật bản vá và xây dựng phương án xử lý đối với những thiết bị, phần mềm có nguy cơ mất an toàn. Các ứng dụng do Công ty quản lý được kiểm tra bảo mật trước khi đưa vào sử dụng và đánh giá định kỳ. Những biện pháp này giúp tăng khả năng nhận diện điểm yếu, hạn chế nguy cơ bị khai thác và giảm thiểu ảnh hưởng đến hoạt động của hệ thống.
Đặc biệt, đối với hệ thống công nghệ vận hành, yêu cầu bảo vệ được đặt ra chặt chẽ do liên quan trực tiếp đến công tác điều khiển, giám sát lưới điện. Công ty không cho phép kết nối trực tiếp từ bên ngoài vào hệ thống OT; kiểm soát cổng USB trên máy tính điều khiển và yêu cầu nhà thầu thực hiện thao tác thông qua máy tính trung gian có giám sát. Trường hợp chưa thể khắc phục ngay lỗ hổng bảo mật, các biện pháp bảo vệ thay thế cần được áp dụng để giảm thiểu rủi ro.
Bảo vệ dữ liệu cũng là nội dung quan trọng trong quá trình chuyển đổi số. Dữ liệu khách hàng, dữ liệu đo đếm, tài chính và thông tin phục vụ vận hành phải được quản lý theo đúng thẩm quyền, mục đích sử dụng và quy định bảo mật. Việc đưa dữ liệu vận hành, dữ liệu khách hàng lên các công cụ trí tuệ nhân tạo hoặc dịch vụ đám mây công cộng chỉ được thực hiện khi đáp ứng yêu cầu phê duyệt. Trước khi thiết bị được đưa đi bảo hành hoặc thanh lý, dữ liệu lưu trữ phải được xử lý nhằm tránh nguy cơ bị khai thác trái phép.
Để tăng khả năng phục hồi khi xảy ra sự cố, Công ty áp dụng nguyên tắc sao lưu dữ liệu 3-2-1, trong đó có bản sao lưu ngoại tuyến. Dữ liệu quan trọng liên quan đến tài chính, đo đếm và khách hàng được sao lưu hằng ngày; dữ liệu được sao lưu toàn bộ theo chu kỳ ba ngày một lần. Việc kiểm tra khả năng khôi phục dữ liệu được thực hiện hằng quý nhằm đánh giá tính sẵn sàng của phương án dự phòng, hạn chế nguy cơ gián đoạn hoạt động khi xảy ra sự cố.
Ông Nguyễn Xuân Thủy, Phó giám đốc Công ty cho biết: Bên cạnh các biện pháp phòng ngừa, Công ty chú trọng duy trì hoạt động giám sát, phát hiện và xử lý cảnh báo an ninh mạng. Các hệ thống thông tin cấp độ 3 và hệ thống sử dụng chung hạ tầng được giám sát 24/7. Thời gian phản hồi cảnh báo được xác định trong vòng 30 phút đối với giờ hành chính và hai giờ đối với ngoài giờ hành chính, góp phần nâng cao khả năng xử lý kịp thời các nguy cơ.
Công ty đồng thời chú trọng xây dựng, cập nhật phương án ứng phó sự cố đối với hệ thống IT và OT; tổ chức kiểm tra khả năng khôi phục dữ liệu và diễn tập nhằm nâng cao năng lực phối hợp giữa các bộ phận. Mục tiêu là chủ động xử lý tình huống, hạn chế tối đa ảnh hưởng đến hệ thống thông tin, dữ liệu và hoạt động quản lý, vận hành lưới điện.

Bảo đảm an ninh mạng cũng đòi hỏi sự tham gia, phối hợp của toàn thể cán bộ, công nhân viên
Bảo đảm an ninh mạng cũng đòi hỏi sự tham gia, phối hợp của toàn thể cán bộ, công nhân viên. Những nguy cơ như thư điện tử giả mạo, đường dẫn lừa đảo, tệp đính kèm chứa mã độc hoặc chia sẻ thông tin không đúng quy định có thể bắt nguồn từ những thao tác thường ngày. Vì vậy, Công ty tiếp tục đẩy mạnh phổ biến quy định, nâng cao nhận thức về bảo vệ tài khoản, sử dụng thiết bị an toàn, nhận diện hình thức lừa đảo trực tuyến và khai thác trí tuệ nhân tạo đúng quy định.
Theo các chỉ tiêu đề ra, Công ty tổ chức tối thiểu hai lớp nâng cao nhận thức an ninh mạng trong năm; mỗi Điện lực trực thuộc được kiểm tra an ninh mạng ít nhất một lần. Đội ngũ chuyên trách được chú trọng bồi dưỡng nghiệp vụ, cập nhật kiến thức và nâng cao kỹ năng giám sát, phân tích, ứng cứu sự cố.
Với đặc thù quản lý, vận hành hệ thống điện trên địa bàn rộng, công tác bảo đảm an ninh mạng tại Công ty Điện lực Lào Cai đòi hỏi sự phối hợp thường xuyên giữa bộ phận chuyên trách công nghệ thông tin, các phòng chuyên môn và đơn vị trực thuộc. Các giải pháp đã triển khai tiếp tục được duy trì, rà soát, hoàn thiện; những nhiệm vụ mới được thực hiện theo yêu cầu thực tế và quy định của ngành.
Thông qua việc tăng cường các lớp bảo vệ, chủ động nhận diện rủi ro, duy trì giám sát, bảo vệ dữ liệu và nâng cao trách nhiệm của người lao động, Công ty Điện lực Lào Cai từng bước củng cố năng lực bảo đảm an ninh mạng, góp phần nâng cao hiệu quả chuyển đổi số, bảo vệ thông tin khách hàng và bảo đảm an toàn trong quản lý, vận hành lưới điện.
Nguyễn Kiều Hưng – CTĐL Lào Cai